目前,邮件和文档签名是各自独立的工作流。 大多数在线文档签名服务都是由专门的电子签名平台提供。更深层的问题在于,签名身份、文档保管、沟通和验证如何协同运作。
独立的工作流
文档必须离开邮件会话,进入另一个应用程序或 Web 工作区。
独立的文档副本
作为签名流程的一部分,签名平台通常要求上传文档并管理一份文档副本。
独立的身份模型
平台式签名工作流通常使用由平台管理的签名证书、身份认证和信任机制,而不是用户自己的文档签名证书。
独立的沟通流程
合同协商和讨论在邮件中进行,而实际签名流程却人工转移到了另一个系统。
独立的验证体验
收件人可能需要借助签名平台验证流程,才能理解签名及签署者信息。
独立的数据边界
除了现有的电子邮件基础设施,组织还必须额外管理一项文档签名服务、一个签名账户、一个文档生命周期以及一套访问边界。
必须解决这六个“分离”问题,才能提升生产效率。
为什么还要创建独立的签名工作区?
合同、提案、声明、审批文件、内部通知等各种业务文档,通常会在签名前以电子邮件附件的形式交换。邮件往来中已经包含参与者、沟通背景、最新版本以及文档本身。
零信签扩展现有工作流,把电子邮件和电子文档签名合二为一,在同一个工作流完成。
签名流程应跟随文档进行,而不应要求文档脱离原有的邮件沟通流程。
零信签六大创新彻底改变文档签名 零信签将文档签名、邮件工作流、基于证书的身份、文档加密、时间戳和直观可见的身份整合到统一的密码应用层中。
直接对邮件附件一键签名
在文档现有的位置完成签名。右键点击 PDF 附件并选择“签名”。零信签使用用户的签名证书生成数字签名,无需将文档上传到独立的电子签名平台。
电子合同签署始终融入邮件流程
整个合同流程都可以在邮件中完成:讨论条款、交换版本、确认最终 PDF、签署、发送回对方并继续沟通。完成后,已签署的合同可以作为加密邮件附件保存在用户自己的邮箱中,而是只能通过独立签名平台管理的文档。
使用用户自己的身份证书签名
签名与用户自己的、由文档证书支撑的身份绑定。对于正式的单位文档,可以清晰展示签署者的单位身份,而不是仅依赖以平台为中心的签名身份。
在已签署文档中清晰展示可信身份
在零信AI邮中打开已签署的文档时,按照T1 / T2 / T3 / T4可信身份模型展示经过认证的签署者身份。签名不再只是发生过密码操作的证明,也成为用户能够理解的、清晰可见的身份标识。
加密文档并控制阅读权限
可以使用文档加密证书对PDF进行加密。文档可以加密给一位或多位有权阅读者,每位收件人都可以使用自己的私钥解密。获授权的用户无需管理共享密码即可阅读文档,而没有相应私钥的用户则无法解密。
通过时间戳支持长期有效验证(LTV)
时间戳会为已签署的文档添加可验证的时间信息,帮助确认签名在何时已经存在。零信签在签名工作流中自动加入时间戳,为已签署文档的长期验证(LTV)提供支持。
数字签名应当明示谁签署了文档。
数字签名能够证明文档是使用特定私钥签署的。零信签将这一密码学签名与基于证书的身份关联起来,让收件人看到的不只是一个签名标记。对于正式的组织文件和合同,应确保所有文档都有T3单位身份认证签名。
| 等级 | 身份 | 典型含义 |
|---|---|---|
| T1 | 邮箱认证身份 | 签署者能够证明其对该邮箱的控制权。 |
| T2 | 个人认证身份 | 签署者具有通过认证的个人身份。 |
| T3 | 单位认证身份 突出显示 | 签署者具有通过认证的单位身份。 |
| T4 | 单位员工身份 | 签署者的个人身份及单位身份均通过认证证。 |
你的签名,你的证书,你的身份。
无需上传文档的云签服务
传统的平台式签名工作流要求将文档上传到签名服务平台。零信签同时支持本地签名,并提供一种有本质区别的云签名方式:原始文档始终留在用户设备上,无需上传。
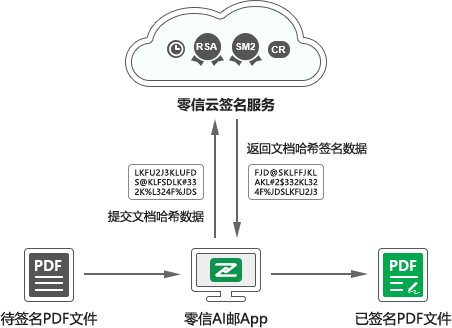
- 零信AI邮在本地使用SHA-2或SM2算法生成待签名文档的哈希值,并仅将该哈希值提交到云签名服务系统。
- 云签名服务系统使用其平台可信签名证书对哈希值进行签名,再将签名数据返回给零信AI邮,由零信AI邮在本地设备完成签名流程。
- 只有哈希值上传云端,文档始终由您掌控。
- 这种架构支持基于云端的可信签名,同时有助于保护个人隐私、商业机密和业务敏感信息。
- 零信云签名服务遵循国际云签名联盟(Cloud Signature Consortium,CSC)制定的云签名标准,支持基于标准的云签名和互操作。
数字签名不仅应证明是谁签署的,还应证明签署时间。
数字签名用于确认签署者身份并保障文档完整性。而时间戳签名会加入可验证的时间信息,帮助确认数字签名在何时完成。
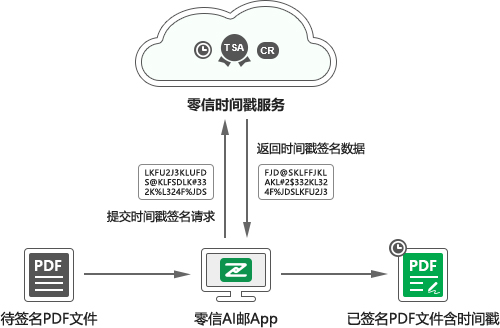
为长期验证(LTV)提供可信时间
- 零信签默认将时间戳集成到签名工作流中,为已签名文档的长期验证(LTV)提供支持。
- 零信签为本地和云端签名服务默认提供时间戳服务,用户也可以将其他时间戳服务设置为默认。
- 时间戳签名支持双算法(RSA/SM2),遵循RFC3161国际标准和GM/T 0033-2014国密标准
签名说明谁签署文档,加密控制谁可以阅读。
签名和加密解决的是不同的问题。零信签允许用户在同一邮件工作流中结合使用这两项功能。
签名
- 使用用户自己的文档签名证书签署PDF。
- 零信AI邮和Adobe阅读器会显示签署者可信身份。
- 通过签署来认证签署者的可信身份,防止电子文档的身份欺诈。
- 附署时间戳的数字签名用于证明文档签署时间是可信的。
加密
- 使用用户自己的文档加密证书加密PDF。
- 可以加密给一个或多个授权接收者。
- 每个授权接收者都使用自己的私钥进行解密,没有对应私钥是无法解密文档的。
- 接收者无需共享文档加密口令即可读取加密文档。
已签名的文档可以证明身份,加密后的文档可以限制访问。零信签将这两项密码操作整合到同一 PDF 工作流中。
让文档签署者身份及级别清晰可见。
在零信AI邮中,已签名的 PDF可以依据可信身份模型展示通过认证的签署者可信身份。用户无需手动查看证书字段,就能了解文档由谁签署,通过了什么级别的认证。
| 零信AI邮和零信浏览器 UI | Adobe 阅读器和Acrobat UI | |
|---|---|---|
| MV 身份 |  | |
| IV 身份 | 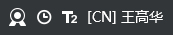 |  |
| OV 身份 | 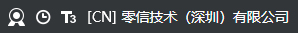 |  |
| SV 身份 |  |  |
让合同协商与签署始终处于同一沟通流程中。
零信签特别适用于合同和协议签署,无需第三方签署平台,因为合同和协议通常已经作为邮件附件存在。最终签署的文档无需脱离产生它的邮件会话。
电子合同与电子邮件,合二为一。
从一份文档到数千份文档。
对于能够自动生成大量PDF文档的组织,签名不应要求人员逐一手动打开每个PDF并完成签署。零信签将同样基于证书的签名和加密模式扩展至企业级签名和加密应用网关—密码应用自动化网关,可选零信时间戳系统。
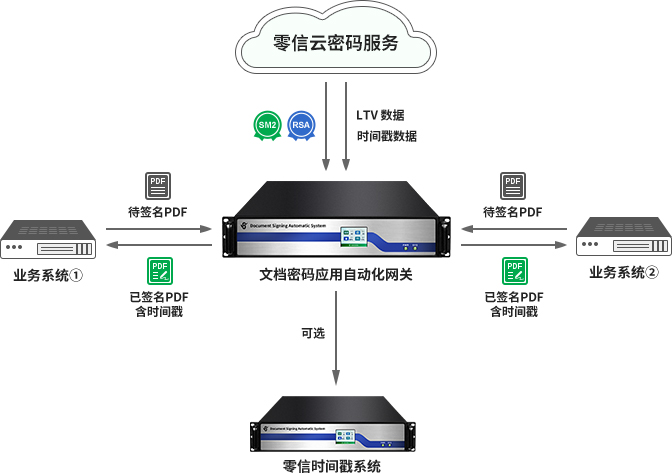
- 业务系统生成 PDF
- 业务系统通过集成接口将文档发送至网关
- 网关执行已配置的签名策略
- 网关使用已配置的单位文档签名证书对文档进行数字签名。
- 网关可以将文档加密给已配置的收件人。
- 网关将已签名/加密的PDF返回给业务系统,以便发送或归档。
- 附署时间戳签名由网关自动对接零信时间戳云服务完成。用户可选购零信时间戳系统本地部署本地调用。
- 文档证书配置及生命周期管理由网关自动对接零信云密码服务自动化完成。
你的文档,你的身份,你的签名。
零信签将通常分散在文档签名平台、电子邮件系统、文档阅读器和安全工具中的六项能力整合在一起:附件签名、基于邮件的合同签署流程、基于证书的签署者身份、清晰可见的可信身份、文档加密以及企业级签名和加密自动化。
文档从邮件开始流转,身份来自用户的证书,签名与文档相伴。访问权限可以通过加密加以保护。即使脱离原始签名工作流,仍然可以验证文档。在企业规模下,同样的密码操作还可以通过网关实现自动化。
| 产品 | 核心问题 | 零信AI邮能力 |
|---|---|---|
| 零信AI邮 | 这封邮件是谁发的?谁可以阅读? | 可信身份 + 签名 + 加密 + 验证 |
| 零信聊 | 我正在与谁交流?谁可以阅读? | 将可信身份和加密能力延伸至聊天交流 |
| 零信签 | 这份文档是谁签署的?谁可以阅读? | 数字签名 + 可信身份 + 文档加密 + 时间戳 |
| 零信网关 | 组织如何实现文档签名和加密自动化? | 集中式密码签名 + 加密 + 时间戳 + 证书自动化 |
零信签与零信AI邮、零信聊等服务建立在相同的密码学基础之上,在同一业务流程上完成数字签名、加密、可信身份和证书自动化。