一、为什么内网 HTTPS 需要专门的自动化方案
内网 Web 系统承载更重要业务数据和敏感信息。仅在网络边界部署防火墙,或继续使用 HTTP 明文传输,都不足以解决内网通信过程中的数据保护问题。
内网 HTTPS 部署通常面临几个现实问题:
- 公网 CA无法为内网 IP 地址、内部域名和内部主机名签发可在组织内部使用的证书。
- 传统企业 CA 可以解决内网证书签发问题,但企业仍需建设和维护 CA 系统,并持续处理密钥保护、算法更新、证书签发、更新、吊销和信任分发。
- 大量内网 Web 系统分散在不同部门、机房和分支机构,逐台部署证书、更新证书及配置客户端信任,会带来较高的实施和运维成本。
- 既有服务器和客户端不具备 SM2 合规能力,国密改造可能涉及应用、操作系统和基础设施的兼容性工作;逐台改造服务器往往成本较高。
- 随着后量子密码迁移推进,内网 HTTPS 基础设施还需要考虑传统算法与后量子密码算法的平滑协同。
零信 HTTPS加密自动化网关(内网版)将迷你CA系统、证书自主供应、子CA密钥保护、HTTPS 加解密处理、流量转发和 Web 防护集中在专用网关上,并结合零信浏览器预置信任,帮助组织以更低的建设和运维成本规模化推进内网 HTTPS 与密码升级改造。
二、产品介绍
零信国密HTTPS加密自动化网关(简称:零信网关公网版)是一款通过商用密码产品认证的创新产品,它能够在无需改造现有Web应用系统的情况下,通过自动化部署SSL证书,为面向互联网的网站和 Web 系统实现 HTTPS 加密自动化。为了自动获取并配置用户网站所需的 SSL证书,零信网关需要连接零信云 SSL 证书服务。因此,公网版主要面向可通过互联网访问的网站和 Web 系统,不适用于无法连接互联网的完全隔离内网环境。
然而,内网环境同样需要通过 HTTPS 加密保护内部 Web 流量,并实现证书管理自动化。为满足这一需求,零信技术基于国密HTTPS加密自动化网关(公网版)的核心技术,专门开发了适用于内网部署的版本——零信国密HTTPS自动化网关(内网版)或称之为:零信内网国密HTTPS自动化网关。该版本能够在完全与互联网隔离的内网环境中独立实现SSL证书自动化管理与HTTPS加密,无需依赖外部云端服务。
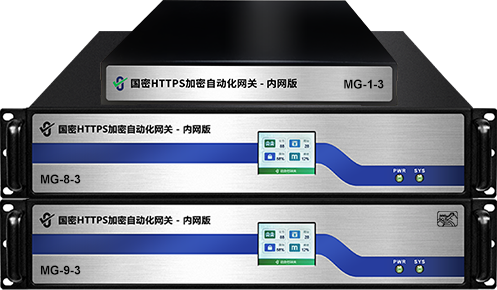
零信 国密HTTPS加密自动化网关(内网版)是一款面向政府机构、金融机构和大中型企业内网 Web 系统的专用 HTTPS 自动化与安全处理设备。产品内置迷你CA,子CA 私钥由网关内置 PCIe密码卡保护,可在本地网络环境中自主签发和管理 RSA OV + SM2 OV 双算法SSL证书。两类证书的O字段均固定为部署组织的名称。
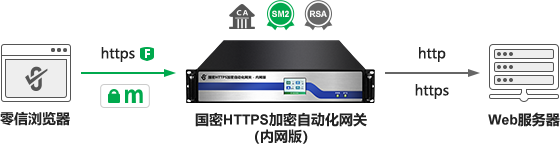
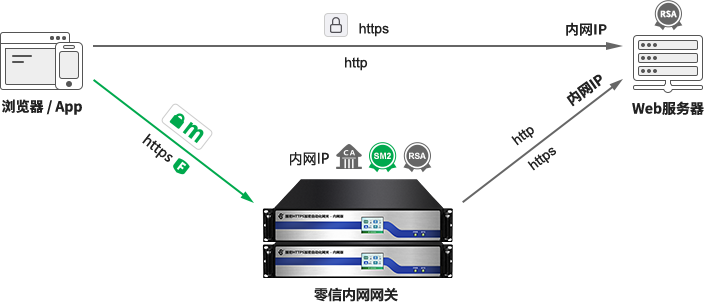
网关部署在用户访问端与原有 Web 服务器之间,集中承担 HTTPS 加解密和流量转发。原有 Web 服务器无需直接安装SSL证书,也无需安装 SM2 的算法支持服务器软件。实际部署仍需根据现有网络拓扑、访问路径、应用协议和安全策略完成配置与联调。
内网版采用证书自给自足模式,可在不连接互联网的环境中完成本地证书签发和管理,不依赖外部 CA 持续供应内网SSL证书。结合五年证书包,企业无需持续采购内网SSL证书。不同型号主要按支持网站数量及 CPU 处理 HTTPS 流量的能力进行选择。
三、内置迷你CA、硬件密钥保护与预先建立的内网信任
3.1 内置 迷你CA:RSA OV + SM2 OV 双证书自动化
网关内置迷你CA,在本地为内网 Web 站点自动签发和管理 RSA OV 与 SM2 OV SSL证书。两类证书的O字段均固定为部署组织名称,确保双算法证书呈现一致的组织身份。网关提供证书更新与吊销管理能力,可为内网 IP 地址、内部域名和主机名配置SSL证书。
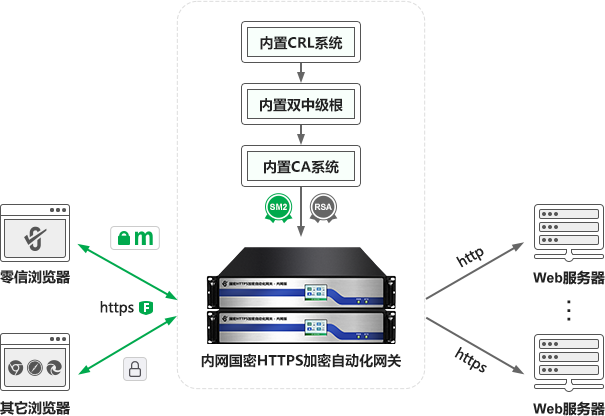
RSA 与 SM2 证书分别服务于不同的客户端密码能力:支持 SM2 的客户端可使用 SM2 连接;不支持 SM2 的客户端可按网关配置和协商结果使用 RSA连接。具体算法选择取决于客户端能力、服务端配置和协议协商。
3.2 子CA 私钥的硬件级保护
网关内置 子CA 的私钥由 PCIe密码卡进行硬件保护,关键 CA 密码运算在硬件安全边界内完成,降低子 CA 私钥暴露风险。网关默认不内置自签根CA,其子CA由零信浏览器信任的内网根证书签发,所有内网SSL证书自动纳入零信内网根信任体系。子CA证书也可以使用企业已有企业根CA签发,也可以根据客户要求同时设立自签根CA。
3.3 预先建立的内网 HTTPS 信任链
网关使用子CA自动签发和管理零信浏览器信任内网SSL证书,零信浏览器可基于预置信任的根CA直接验证,无需组织向每一台运行零信浏览器的终端手动部署相应根证书。RSA算法SSL证书和SM2算法SSL证书的证书链如下图所示。
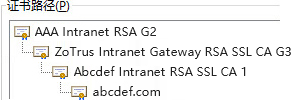
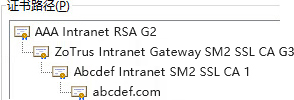
同时,为了满足有些用户的内网使用的是公网IP地址和无法验证的公网域名的特殊应用需求,零信内网网关还可以为用户设立另外两个用户品牌的零信浏览器不信任的自签根(Intranet SM2 Root和Intranet RSA Root)签发的中级根证书(SM2/RSA),用于自动化签发绑定无法验证的公网IP地址和公网域名的内网SSL证书。RSA算法SSL证书和SM2算法SSL证书的证书链如下图所示。
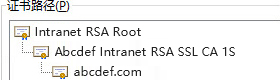
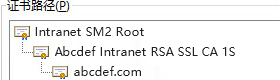
这一预先建立的信任关系显著简化了内网 HTTPS 的规模化部署,零信浏览器预置信任解决的是零信浏览器的信任部署问题,并不意味着所有其他浏览器和操作系统自动信任该内网证书链。组织需要自行按其终端管理策略部署信任内网根证书,包括零信浏览器信任的两个内网根证书和两个不信任的特别用途内网根证书。
3.4 CRL与证书吊销
网关内置 CRL 相关功能,可用于发布证书吊销信息,供支持相应机制的客户端查询。实际吊销检查效果取决于客户端是否执行 CRL 检查、CRL 地址是否可达以及组织的发布和更新策略。
四、一次网关改造,统筹三项升级
1. 国密 HTTPS 改造与合规建设
通过网关侧的 SM2 OV 证书和密码处理能力,为内网 Web 系统提供 SM2 HTTPS 接入路径。原有 Web 服务器无需承担 SM2 运算,可减少逐台改造服务器、应用和基础设施的工作量,帮助组织更高效地推进国密算法应用及相关合规改造。是否满足特定行业或系统的密码合规要求,仍需结合完整密码应用方案、适用标准、产品认证范围和实际部署配置进行评估。
2. 面向后量子密码迁移的混合密钥交换
产品支持两种混合后量子密钥交换算法:国际混合算法 X25519MLKEM768,以及国密混合算法 SM2MLKEM768。混合密钥交换将传统密码组件与后量子密码组件结合,为组织评估和推进后量子迁移提供基础设施能力。证书签名算法、密钥交换算法和对称加密算法属于协议中的不同环节,实际能否使用相应混合算法,取决于客户端实现、TLS 版本、网关软件版本及双方协商配置。
3. 双算法SSL证书自动化
内置 CA 在内网本地完成证书签发和管理,减少对公网 CA 和云端证书服务的依赖。自动签发的SSL证书有效期为 90 天、更新周期为每 80 天,将来还将根据适用的证书政策适时缩短有效期。
◆ 五年部署包与证书自给自足
产品采用五年部署包。内网 RSA OV 与 SM2 OV 证书由网关内置迷你CA 自主签发和管理,组织无需持续向外部 CA 采购内网SSL证书,不产生逐张采购内网SSL证书的持续费用。不同型号主要依据支持网站数量及 CPU 处理 HTTPS 流量的能力选择;具体网站数量上限、证书服务范围和五年服务边界以对应型号及合同配置为准。
五、HTTPS 卸载与流量转发:让每个网安设备各司其职
零信 HTTPS加密自动化网关承担 HTTPS 加解密卸载和流量转发职责,使后端 Web 服务器能够更多地专注于业务处理,也让网络中的其他安全设备按照各自的专业功能工作。
在适当的网络服务链和部署拓扑中,可按职责配置:
- HTTPS加密自动化网关:证书自动化、TLS/HTTPS 加解密卸载、流量转发。
- 防火墙:网络访问控制和边界策略执行。
- IPS:网络入侵检测与阻断。
- 独立 WAF:对 HTTP/HTTPS 应用层请求进行深度检测和防护。
- 抗DDoS:缓解分布式拒绝服务攻击。
- 负载均衡设备:按业务策略分配访问流量。
网关可与现有网安设备协同部署;若环境中没有独立 WAF,也可使用网关内置 WAF 提供 Web 应用层防护。具体设备先后顺序、是否需要在网关前后进行流量解密,以及各设备能否检查明文 HTTP 内容,取决于网络拓扑、设备能力和服务链设计。
这种架构的价值在于:HTTPS 加解密不再分散在每台服务器上处理,安全设备也不必承担超出其职责的工作,整个网络的安全处理链条更清晰。
六、核心功能
零信国密HTTPS加密自动化网关(内网版)主要十二大功能:
PQC 混合算法支持:
支持 X25519MLKEM768 和 SM2MLKEM768 混合密钥交换,为传统密码向后量子密码迁移提供能力。
RSA/SM2 双算法 HTTPS:
根据客户端密码能力和网关配置,支持 RSA 与 SM2双算法HTTPS 接入。
内网 SSL证书自动签发:
内置 CA 可在本地为内网 IP、内部域名和主机名签发证书,并支持公网域名。
高性能 HTTPS 卸载:
由网关承担 HTTPS 加解密处理,降低后端服务器的密码运算负担。
客户端连接复用:
采用动态连接池和连接复用技术,减少后端服务器需要处理的 TCP 连接数,实际减少效果取决于业务连接模式和配置。
Web 数据压缩:
支持 GZIP 或 Deflate 压缩,以减少传输数据量并改善带宽利用效率。
反向代理缓存:
通过内存缓存和存储结构对网站内容进行短时缓存,降低后端访问压力。
会话保持和负载均衡:
支持基于 Cookie 和源 IP 的会话保持策略。负载均衡支持轮询、加权轮询、最少连接和 IP Hash 等策略。
TCP/UDP/DTLS 安全传输:
支持 TCP、UDP、DTLS 与 SSL/TLS 安全传输通道交付,适用于相应网络应用场景。
安全认证:
持基于 SKF 标准 USB Key 证书的双向认证,并支持 RSA/SM2 客户端证书认证;客户端支持情况需按实际环境确认。
加密 DNS:
于 BIND 9 DNS 系统,支持 DoH(DNS over HTTPS),并可为 DoH 服务自动配置 SSL证书。
内置 WAF:
供 Web 应用防护能力,并支持自定义 WAF 规则;具体规则集和防护范围以产品版本及配置为准。
七、部署方案
7.1 内网 Web 服务器前置部署
将网关部署在用户访问路径与原有 Web 服务器之间,由网关提供 HTTPS 接入、证书管理和流量转发。部署过程中应评估 DNS 解析、路由、回源方式、证书信任分发和业务访问路径,完成验证后再切换正式流量。
7.2 双机高可用部署
建议采用双机部署,双机采用 Active-Active 工作方式:两台设备同时处理业务流量,并在其中一台发生故障时由另一台承接业务。具体高可用模式、状态同步、流量分担和故障切换效果,应以交付版本、配置及现场网络条件为准。
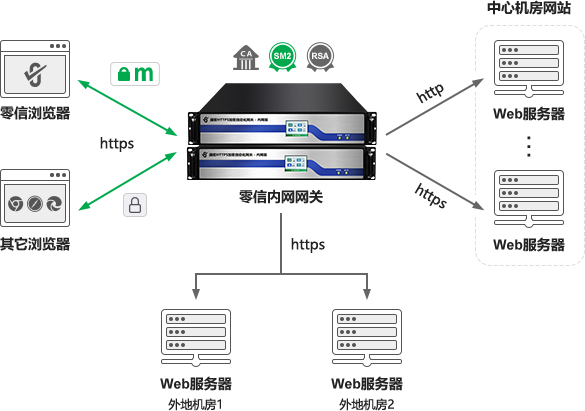
7.3 跨机房或分支机构 Web 系统
对于部署在其他机房或分支机构的内网 Web 系统,可根据网络连通性采用本地转发或远程回源方式。远程回源链路应根据安全要求采用 HTTPS 等加密方式,确保客户端到网关、网关到后端服务器之间的链路保护符合组织策略。
7.4 多网关集群部署
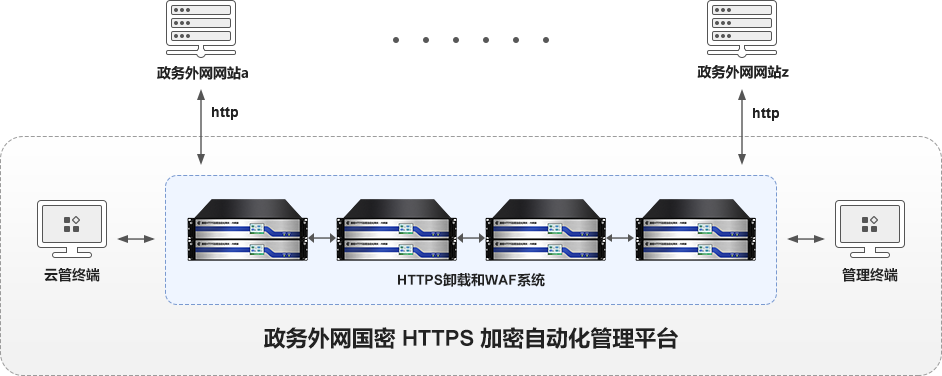
对于政府内外网平台或大型企业中数量众多的 Web 系统,可部署多台网关形成集群,分担 HTTPS 卸载和 WAF 处理流量,并按设计提供冗余能力。集群规模和故障接管范围需结合性能指标、网络架构和业务容量规划。
八、产品型号与技术规格
产品选型应结合网站的并发量、TLS/TLCP 握手速率、吞吐量、接口类型、证书数量等现在和未来5年的发展情况选择。
+ 4×10G,可扩展
+ 4×10G,可扩展
+ 4×10G,可扩展
+ 4×10G,可扩展
+ 4×10G,可扩展
* 最大吞吐量基于四端口聚合测试(MG-1-3为4个千兆口聚合,其余为4个万兆口聚合,支持更多端口聚合)。实际性能取决于流量特征、密码算法、安全策略和部署配置。
** 除MG-1-3外,其他型号都还可扩展8个千兆口或8个万兆口。
◆ 证书配置
网关支持为内网网站域名自动配置独立的 ECC 和 SM2 证书,具体证书相关参数如下:
- 双子 CA 证书有效期:10 年
- SSL 证书有效期:90 天;更新周期:每 80 天
- MG-1-3 最多支持 30 个网站域名
- MG-9-3 和MG-11-3最多支持 150 个网站域名
- MG-10-3 支持最多 150 或 200 个网站域名的配置
- MG-8-3 和 MG-13-3 支持最多 150 或 255 个网站域名的配置
每个网站均使用独立证书和私钥。网关采购包含适用证书配置和网站容量范围内的五年证书自动化服务。五年后收取硬件维保费用。
◆ 定制配置
可根据吞吐量、网站容量、密码处理能力、网络接口和基础设施要求,提供硬件及部署定制配置。具体技术规格和配置要求请联系我们。
九、典型应用场景
零信HTTPS加密自动化网关(内网版)适用于需要在内网有多个网站或业务系统自动化实现 HTTPS 加密和证书管理的组织。典型场景包括:
◆ 政府及政务内网
为政务平台、办公系统、业务门户及跨部门 Web 应用提供内网 HTTPS 自动化、SM2/RSA 接入和统一证书管理。
◆ 金融机构内网
为核心外围系统、管理平台和内部业务 Web 系统提供集中 HTTPS 卸载、证书生命周期管理及安全设备协同。
◆ 大型企业内网
面向分布在多个部门、园区、机房和分支机构的内部 Web 系统,统一推进 HTTPS 加密和 WAF 防护。
◆ 隔离网与专网
在不能连接互联网或不适合依赖外部云端证书服务的环境中,使用内置 CA 完成本地证书签发和管理。
◆ 国密与 PQC 迁移
为需要部署 SM2 HTTPS、评估混合后量子密钥交换并逐步推进密码体系升级的组织提供网关侧基础设施。
十、零信浏览器:免费配套SM2 + PQC + RSA浏览器
零信 HTTPS加密自动化网关可与现有浏览器和客户端应用配合使用。部署网关并不要求组织必须更换现有浏览器。零信浏览器是免费配套的可选客户端,适合希望网关内置CA签发的内网SSL证书默认信任、增强 SM2 与后量子密码客户端能力,并直观了解网站安全属性的组织。
零信浏览器基于 Chromium内核,保留熟悉的浏览体验,并增加面向密码敏捷和数字信任的专门能力。它不是网关运行的前提条件,而是零信在客户端侧提供的补充能力。
- 密码敏捷:支持 RSA、ECC、SM2,以及 X25519MLKEM768、SM2MLKEM768 两种混合后量子密钥交换。
- 可视化网站安全:通过界面展示 HTTPS、混合 PQC、SM2 等连接属性,并可识别已标记为采用 WAF 防护的网站。当零信浏览器显示由零信网关WAF 保护的标识时,用户可以识别网站前端部署了零信网关及其内置 WAF。
- 网站身份信息:根据证书类型相关 OID 展示 T1–T4 网站身份视觉标识,帮助用户理解证书提供的身份验证信息。
零信浏览器的价值在于把客户端密码能力、网站身份和安全状态信息呈现给用户;网关则负责服务端证书自动化、HTTPS 处理和流量防护。两者形成客户端与服务器端的协同,但都可分别部署和使用。
十一、为什么选择零信HTTPS加密自动化网关(内网版)?
零信 HTTPS加密自动化网关(内网版)将内网 RSA OV + SM2 OV 双证书自动化、企业CA、PCIe密码卡硬件密钥保护、预先建立的浏览器信任、HTTPS 加解密卸载、流量转发和 Web 防护整合在专用网关中。通过内网证书自给自足,企业无需持续采购内网用SSL证书,并可按五年部署规划投资。
从内网 HTTPS 建设、SM2/RSA证书自动化改造到后量子密码迁移的准备,组织可以围绕统一的网关架构规划升级路径。并与现有防火墙、IPS、WAF、Anti-DDoS 和负载均衡设备按网络服务链协同部署,各司其职。
核心价值:内网证书自给自足|SubCA 私钥 PCIe HSM 硬件保护|RSA OV + SM2 OV 双证书|原 Web 服务器零改造(无需安装 ACME客户端)| 零信浏览器预置信任|五年部署包|按网站容量与 HTTPS 处理能力选型。
内网证书自动化 · 内网HTTPS自动化 · 内网密码现代化
了解零信HTTPS加密自动化网关(内网版)如何简化内网SSL证书管理、推进内网密码技术升级,并提升内网网站安全基础设施的运行效率。
欢迎联系零信技术,获取产品资料与部署咨询。