零信S/MIME自动化网关
零客户端改造开放 S/MIME内置企业CA自动化 PKI
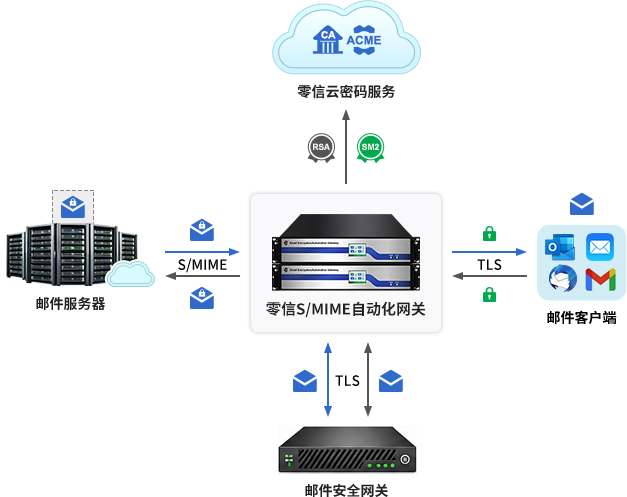
内置密码基础设施的S/MIME自动化网关零信S/MIME自动化网关位于用户现有邮件安全基础设施与外部网络之间,自动处理 S/MIME 加密、解密、数字签名和证书管理。
零信S/MIME自动化网关的独特之处:
内置企业CA用于本地自动签发邮件证书
网关内置专用的组织子CA(S/MIME Issuing CA),可自动为组织签发和管理零信AI邮信任的邮件证书,不限数量。
组织信任域
每个组织都可以拥有自己的零信AI邮信任域,在组织范围内大规模提供可信邮件数字身份。
密码自动化
自动完成电子邮件数字签名、加密、解密、验签、续期和吊销,无需每个员工自己管理邮件证书。
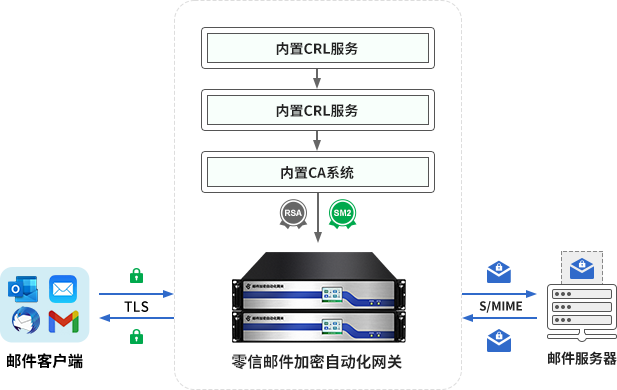
不替换,补完整,各司其职。
零信AI邮与现有邮件安全基础设施协同工作。
从“这是谁”到可执行的安全信号 S/MIME 证书可以代表不同级别的身份认证。
MV
邮箱认证IV
个人认证OV
单位认证SV
单位员工认证零信S/MIME自动化网关将这些信任信号作为可配置邮件安全策略的一部分。可信身份可以成为一种邮件安全策略。
- 更高认证级别的身份→ 放行 / 优先处理
- 未知或未经验证的身份→ 检查 / 告警
- 无效签名→ 告警 / 隔离
每一封邮件都可以携带可信数字身份 许多组织向组织外部的人员发送邮件。收件人可能没有证书用于加密。但组织仍然可以对邮件进行数字签名。
政府
政府官方通知、审批结果和公共服务通信。银行
银行账单、交易通知和客户通信。公用事业与公共服务
公用事业与公共服务账单、服务通知和账户通信。企业
企业法律、财务、高管及其他高信任度通信。数字签名帮助收件人验证:• 谁签署了该邮件 • 邮件签署后是否被篡改
数字签名不只是保护邮件内容完整性,更是要证明邮件背后的可信身份。
为组织内置企业CA,公共CA按需使用
零信S/MIME自动化网关内置的企业CA自动为组织内的员工签发和管理零信AI邮信任的S/MIME 证书。对于少数需要全球信任用于对外通信的邮箱,网关可自动从公共CA获取全球信任的 MV 邮件证书。
一个网关,两种证书来源,多种信任模型,一个优化的证书策略。内置企业CA
- 全组织范围的 S/MIME 证书
- 零信AI邮生态信任,组织信任
- 自动化签发和生命周期管理
- 不再有证书费用,可无限供应
公共CA
- 选定的对外交流邮箱
- 全球信任
- 自动签发MV邮件证书,可选OV/SV证书
为组织信任提供专用密码硬件基础设施
零信S/MIME自动化网关以专用硬件密码设备的形式交付,为组织的邮件信任域提供安全基础。借助内置的企业CA能力和硬件保护的子CA密钥,网关自动为组织签发和管理组织信任和全球信任的 S/MIME 邮件证书。
高可用架构
企业部署采用冗余双网关架构,确保持续的密码服务:双网关集群、高可用性、负载均衡、服务连续性
安全的密码基础
网关集成硬件安全模块(HSM)以保护关键 子CA 密钥,并支持安全的证书签发和生命周期管理。
一个网关,两个信任域
- 零信信任: 通过零信AI邮云密码服务签发零信信任的 OV/SV S/MIME 证书,零信生态内的可信身份。
- 全球信任: 通过零信AI邮云密码服务从公共 CA 获取用于对外通信的 MV S/MIME 证书,可选OV/SV证书。用于外部互操作的公共信任邮件证书。
可选软件密码网关
面向成长型组织的端云一体证书自动化管理。对于不需要专用硬件CA基础设施的组织,零信S/MIME自动化网关可以以软件系统方式部署,网关通过零信AI邮云密码服务提供自动化的S/MIME邮件证书管理(申请、签发、续期、吊销等)。
硬件保护的密钥管理
零信S/MIME自动化网关安全管理可信邮件操作所需的密钥。
CA 密钥保护
组织子CA私钥由集成的硬件安全模块(HSM)保护,为组织的邮件信任域提供安全基础。
用户密钥保护
员工S/MIME证书的私钥和CSR在网关内本地生成,并在整个证书生命周期中得到安全管理。网关执行加密、解密、数字签名和证书操作,无需将证书部署到每个员工的邮件客户端。
高可用密钥保护
在企业部署中,双网关架构提供安全的密钥同步和操作连续性,确保对加密邮件和密码服务的持续访问。
不要让加密成为安全盲区
AI保障邮件安全
自选 AI 服务商和 API 密钥。AI保障安全是可选的。如果您的组织已有邮件安全网关,请继续使用其安全和 AI 能力。如果您没有邮件安全网关,可启用零信S/MIME自动化网关集成的AI驱动的邮件分析能力,使用用户信任的AI服务商和自己的 API 密钥。
一个网关,完整的密码生命周期管理
通过内置CA能力构建自己的组织邮件信任域,仅在需要全球信任时使用公共 CA 证书。
准备好在组织规模上构建可信邮件基础设施了吗?
零信AI邮帮助组织实现自动化S/MIME加密、可信身份和证书管理,提供灵活的网关部署选项。
从专用硬件密码基础设施到软件系统部署,端云一体证书自动化,构建您组织所需的可信邮件环境。