零信邮FAQ(37个问题)
介绍邮件安全、S/MIME 操作、证书自动化、可信身份、隐私保护和可选信任策略。
零信邮App是一款集成AI能力的邮件客户端,能够自动管理S/MIME证书并自动执行S/MIME密码操作。它可以自动申请、配置、备份和续期证书,并自动执行数字签名、加密、解密和验签。用户还可以使用自己的API密钥接入自己喜爱的AI服务。
零信邮App面向个人、专业人士、家庭以及中小企业,帮助他们获得实用的邮件密码应用自动化能力,而无需成为证书或 PKI 专家。希望继续使用现有邮件客户端的组织,可以使用零信S/MIME自动化网关。
不会。零信邮App是邮件客户端,而不是邮件服务提供商。你可以继续使用现有邮件账户和邮箱,同时获得自动化的S/MIME证书管理、数字签名、加密、解密和验签功能。
是的。通用版的MV‑E1产品是一项免费的S/MIME自动化服务,具备完整的自动化证书管理功能和核心密码操作。它提供邮箱身份(MV),在零信邮App中显示为T1。对于希望使用全球信任MV证书的用户,还提供付费服务MV‑E2。
通用版提供核心S/MIME密码应用自动化体验,包括自动申请、配置、备份和续期证书,以及数字签名、加密、解密和验签。它将邮箱身份显示为T1:邮箱验证(MV)。
通用版不认证或显示发件人的个人身份或单位身份。希望收件人看到其个人姓名、单位名称或两者的用户,可以选择相应的身份服务。
不是。通用版提供核心S/MIME密码操作。不同服务选项之间的主要区别在于证书信任、互操作和身份展示,而不是从免费选项中删减核心密码功能。
免费版MV‑E1使用零信信任。MV‑E2则使用由公共CA签发全球信任的MV证书。
零信邮App使用收件人的S/MIME公钥证书对邮件进行加密。当所需的收件人证书(公钥)可用时,App会在正常的邮件工作流程中自动执行密码操作,用户无需手动进行加密。
如果尚未获得收件人的证书,则可以通过给对方发送一封数字签名邮件即可完成公钥交换。收件人还需要持有对应的私钥,才能解密邮件。
可以,前提是相应的证书和私钥已安装在 Windows 中,并且该邮件确实是加密给该密钥的。
零信邮App在应用内部管理其S/MIME证书,而Windows版Outlook使用Windows中提供的证书和密钥。要在Outlook中解密使用零信邮App加密的邮件,需要从零信邮App导出包含私钥的相关证书,并将其安装到Windows中。请妥善保管导出的私钥文件。
支持。零信邮App支持使用RSA和SM2算法的S/MIME证书,也支持RSA和SM2算法S/MIME证书自动化管理。你可以根据自身需求和通信对象的互操作要求,选择 RSA、SM2 或两者。
实际兼容取决于双方使用的证书、算法、邮件客户端和信任设置。
当然可以。在“设置-证书”中,选择要导出的证书后,会出现四个按钮:查看证书、下载证书、导出 PFX 和删除。删除时请务必谨慎!删除后,加密邮件将无法解密。
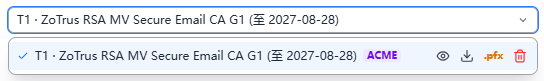
字母“A”表示该证书通过ACME(Automatic Certificate Management Environment,自动化证书管理环境)自动化方式获取。
- A — ACME:证书通过 ACME 服务获取。
- B — Backup(备份):证书从另一台设备创建的备份中恢复。
- I — Import(导入):证书从本地计算机导入,可以来自PFX文件或Windows证书存储区。
- G — Global trust(全球信任):证书属于全球信任的信任域。
一个证书可能同时显示多个标识。例如,“I”和“G”同时显示,表示该证书是导入的,并且属于全球信任的信任域。
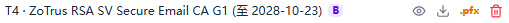
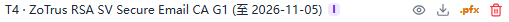
可以。零信邮App支持导入已有的S/MIME证书及其私钥。这样你可以继续使用已有证书,这样就可以访问需要这些密钥才能解密的历史邮件。导入后零信邮App会自动备份导入的证书和私钥到用户自己的邮箱中,以实现所有证书和私钥的自动化备份和恢复管理。
可以。你可以导入多张S/MIME证书,并将其中一张可用证书设为默认值,以满足邮件签名和加密需求。
用于签名的证书决定了签名所关联的身份。加密则取决于收件人的证书以及预期收件人所需的密钥。
“申请证书”操作让你决定是否向零信云密码服务申请证书。自动化并不意味着零信邮App会在未经你同意的情况下为你申请证书。你可以继续使用自己的现有S/MIME证书和私钥,也可以选择通过零信邮App申请证书。授权申请后,App会自动完成受支持的证书申请、验证、获取、配置和生命周期管理流程。
不需要。零信邮App会自动加密备份证书和私钥,并将备份文件保存到你自己的邮箱中。备份以邮件附件形式存储在App维护的专用文件夹“ztmailbak”中。在另一台设备上设置零信邮App时,可以使用恢复密钥,通过恢复流程恢复加密备份。请妥善保管恢复密钥,不要删除“ztmailbak”文件夹,否则会丢失恢复所需的备份。
零信邮App支持在一个应用中管理多个邮件账户,包括个人账户和商务账户。添加账户的数量没有固定上限。每个账户能否成功连接,取决于邮件服务提供商支持的协议、身份验证方式和账户设置。
可以,前提是你导入了解密这些邮件所需的证书和对应私钥。这样,你就可以继续访问以前在零信邮App或其他邮件客户端中使用相关证书加密的邮件。如果你不再拥有所需的私钥,通常就无法解密相应邮件。只要你还需要访问这些加密邮件,就应保留相关证书和私钥备份。
零信邮App采用由用户控制密码密钥的设计。私钥在本地生成,并安全地存储和管理于相应的本地环境密钥库中。为了支持跨设备恢复,App会自动创建加密备份并将其存储在用户自己的邮箱中。请妥善保管恢复密钥,因为恢复备份时需要使用该密钥。
对于需要集中管理证书和密钥的组织,可以考虑选配零信企业密钥管理系统(EKMS)。
零信邮密码应用自动化服务提供以下版本:
- 通用版:邮箱身份(MV),显示为T1。
- 个人版:个人身份(IV),显示为T2。
- 单位版:单位身份(OV),显示为T3。
- 单位员工版:与单位关联的员工身份(SV),显示为T4。
每个版本满足不同的身份需求。根据所选服务,用户还可以选择零信信任、全球信任和混合信任三个不同信任域的服务。
T1–T4 表示S/MIME证书所代表的信任身份级别:
- T1 — Mailbox Validated(MV,邮箱认证): 验证对邮件邮箱的控制权。
- T2 — Individual Validated(IV,个人认证): 展示经过验证的个人身份。
- T3 — Organization Validated(OV,单位认证): 展示经过验证的单位身份。
- T4 — Sponsor Validated(SV,单位员工认证): 验证个人身份及其与单位之间的关系。
这些级别反映了证书关联的身份信息,并不意味着不同级别具有不同的加密强度。
这些术语描述了某款产品使用的信任架构:
- 零信信任:使用在零信生态系统内受信任的证书。
- 全球信任:使用在公共CA信任链下签发的证书,以实现更广泛的外部互操作。
- 混合信任: 将全球信任的MV证书与零信信任的 IV、OV或SV身份证书结合起来使用。
混合信任旨在将更广泛的信任兼容与零信生态系统内提供的更丰富身份呈现相结合。零信信任的证书仅仅因为与全球受信任的证书一起使用,并不会自动成为全球信任的证书。
零信邮App提供以下三种信任模式:
- E1 —零信信任:使用零信信任的证书。
- E2 —全球信任:使用全球信任的证书,以获得更广泛的互操作。
- E3 —混合信任:将具有全球信任的MV证书与零信信任的 IV、OV或SV身份证书相结合。
例如,IV‑E3 表示采用混合信任的个人身份服务,其对应的身份级别为T2。
不同用户具有不同的身份和互操作需求。有些用户需要能够被外部邮件客户端广泛信任的证书,而另一些用户更重视在零信生态系统内展示身份信息。
零信邮提供不同的信任架构,让用户根据自身需求和预算进行选择。混合信任将具有全球信任的MV证书与零信信任下的更高级别身份验证证书相结合,而不要求组合中的每张证书都具有全球信任。
不是。两者回答的是不同的问题:
- 身份级别(T1–T4):发件人展示的是什么身份?
- 信任架构(E1–E3):产品采用哪种证书信任模式?
例如,SV证书代表T4身份。根据所选产品型号,它可以采用零信信任(SV‑E1)、全球信任(SV‑E2)或混合信任(SV‑E3)。
零信邮App会在邮件界面中显示经过验证的身份信息,用户无需手动查看证书详情。根据证书和认证级别,界面可以显示邮箱、个人、单位,或个人与单位双方的身份是否经过认证。
用户应结合这些信息、数字签名的验证状态以及邮件的具体内容进行判断。身份标识有助于展示已认证的身份,但不能取代用户自身的判断或其他安全措施。
只有当人们能够理解证书中的身份信息时,这些信息才更有用。在其他邮件客户端中,身份和证书详情隐藏在技术菜单里。零信邮App将经过认证的身份信息直接显示在邮件界面中,帮助用户区分邮箱认证、个人认证、单位认证和单位员工认证。
零信邮App既可以显示全球信任证书的身份信息,也可以显示零信信任证书的身份信息,前提是证书包含相关标准化身份认证标识信息,并通过适用的验证检查。
App 通过读取S/MIME证书中包含的身份认证级别OID,确定如何展示可信身份。这些身份认证级别由 CA/浏览器论坛S/MIME工作组制定的《S/MIME Certificate Baseline Requirements》(S/MIME证书基线要求)定义,而不是由零信邮定义。例如,由全球信任签发的SV证书,可以在零信邮App中显示T4身份标识,以及经过认证的个人姓名和单位名称。
App 会解析证书中编码的身份认证信息。显示的可信身份级别取决于证书信息及验证结果,而不只是取决于证书属于哪个信任域。
仅靠界面本身无法防止身份冒充。真正提供保护的是底层的密码学签名和适当的证书验证。
零信邮App让经过认证的身份信息更容易被用户看到,帮助用户识别已签名邮件所关联的身份,并注意预期身份缺失或发生变化的情况。用户仍应检查签名有效,并警惕可疑内容、链接和请求。
这些版本面向不同的身份展示需求:
- 个人版(IV):展示经过认证的个人姓名和国家或地区缩写。
- 单位版(OV):展示经过认证的单位名称和国家或地区缩写。它验证对单位邮箱的控制权,而不是某位员工的个人身份。
- 单位员工版(SV):展示员工姓名和单位名称,需要验证员工身份及其与单位之间的关联。
应根据希望收件人看到的身份选择相应版本。
可以。在符合相应认证和服务要求的情况下,同一个邮件账户可以持有多个身份。同一邮箱可以使用MV、IV、OV和SV身份。
这样,用户可以根据不同的邮件发送场景选择适当的身份。例如,日常通信可以使用邮箱身份,而正式通信则可以使用经过认证的个人或组织身份。
可以。零信邮App允许用户使用自己的 API 密钥接入喜爱的AI服务。用户可以灵活选择 AI 模型或服务提供商,而不必被限定在单一AI服务中。
产品理念:“AI, Your Key”(你的AI,你的密钥)。
不能。AI与密码学承担不同的功能。S/MIME通过数字签名和加密提供密码学保护,而AI 可以支持生产力提升和智能邮件功能。
AI不能取代证书验证、数字签名或加密。零信AI邮的产品理念是:“Cryptography for Trust. AI for Productivity”(密码学建立信任,AI 提升生产力)。
可以。零信邮App支持使用IMAP访问方式的现有邮件账户,包括使用自有域名的企业邮箱和常见邮件服务。对于支持 IMAP和SMTP 的账户,App 通常可以自动检测并配置所需设置。如果无法自动配置,你可以手动输入邮件服务提供商提供的参数设置。
配置方法取决于服务提供商:
- Gmail:可以通过IMAP和SMTP配置账户。根据Google账户的安全设置,你可能需要创建并使用应用专用口令,而不是常规账户口令。
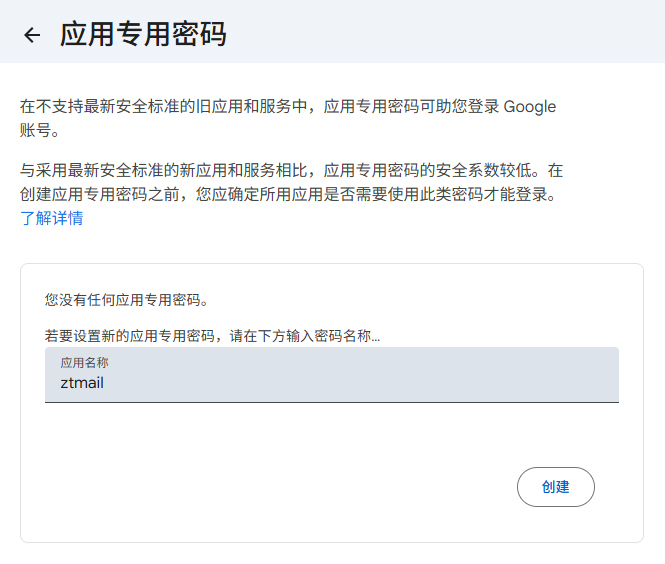
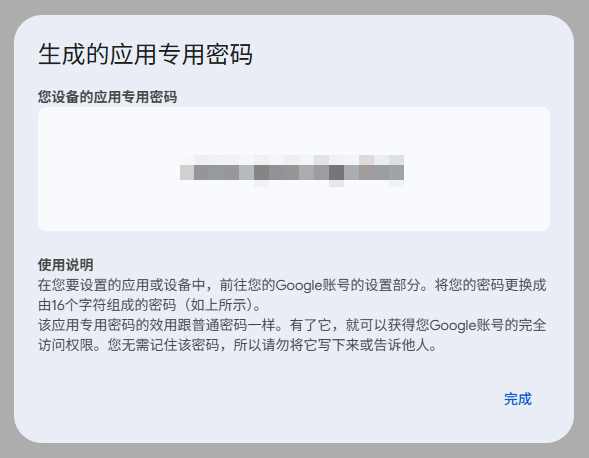
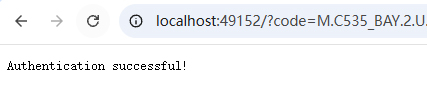
- Outlook:零信邮App支持通过Microsoft账户OAuth授权方式登录。按照登录流程操作并授予所需授权。在添加邮件账户界面的右侧,点击“使用Outlook登录“,系统会自动跳转到Outlook登录页面。正确输入账户口令后,你会看到类似页面所示的授权成功页面。
邮件服务提供商的要求可能会发生变化,请按照提供商和零信邮App当前显示的说明操作。
零信邮App在应用内部管理证书,而Windows版Outlook依赖Windows中可用的证书和私钥。若要让 Outlook解密使用零信邮App加密的邮件,需要将包含私钥的证书导出并安装到Windows中。安装完成后,当邮件是使用相应公钥加密时,Outlook就可以使用该证书进行解密。
不需要。你可以选择RSA、SM2或两者。零信邮App会自动执行受支持的证书申请和配置流程,同时允许你根据需求选择合适的算法。如果需要与使用不同邮件客户端或密码环境的用户通信,请确认对方系统支持相关算法和证书格式。
兼容取决于证书的信任链、收件人使用的邮件客户端及其信任设置。
对于 E1 产品,在手动信任相关根证书之前,Outlook可能会显示签名警告。E2和E3 旨在改善与外部邮件客户端的互操作;当证书链和信任设置得到支持时,外部客户端可以正常显示签名和加密状态标识。收件人的邮件客户端还必须支持相应的S/MIME功能。没有任何一种证书型号能够保证在所有客户端和环境中都呈现完全相同的显示效果或行为。